পারমিশন
Super Admin-এ ইউজার, রোল এবং পারমিশনসহ একটি বিল্ট-ইন RBAC (রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল) সিস্টেম অন্তর্ভুক্ত রয়েছে।
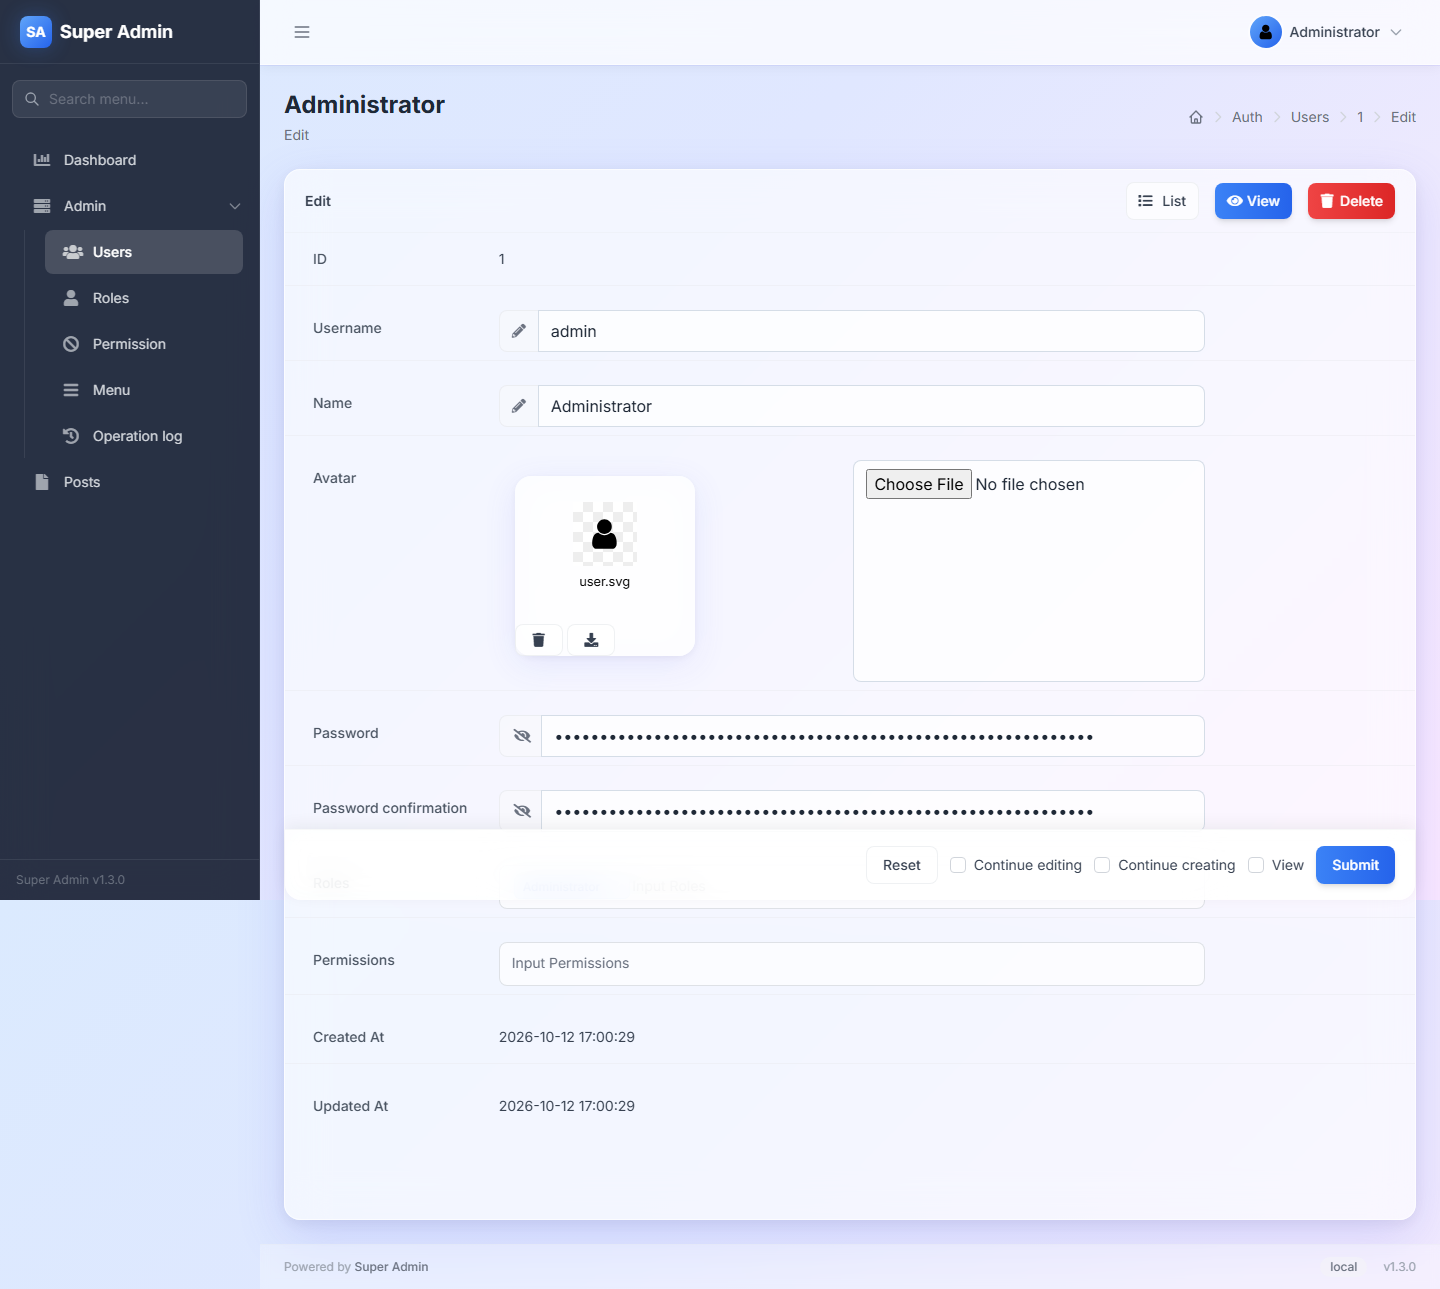
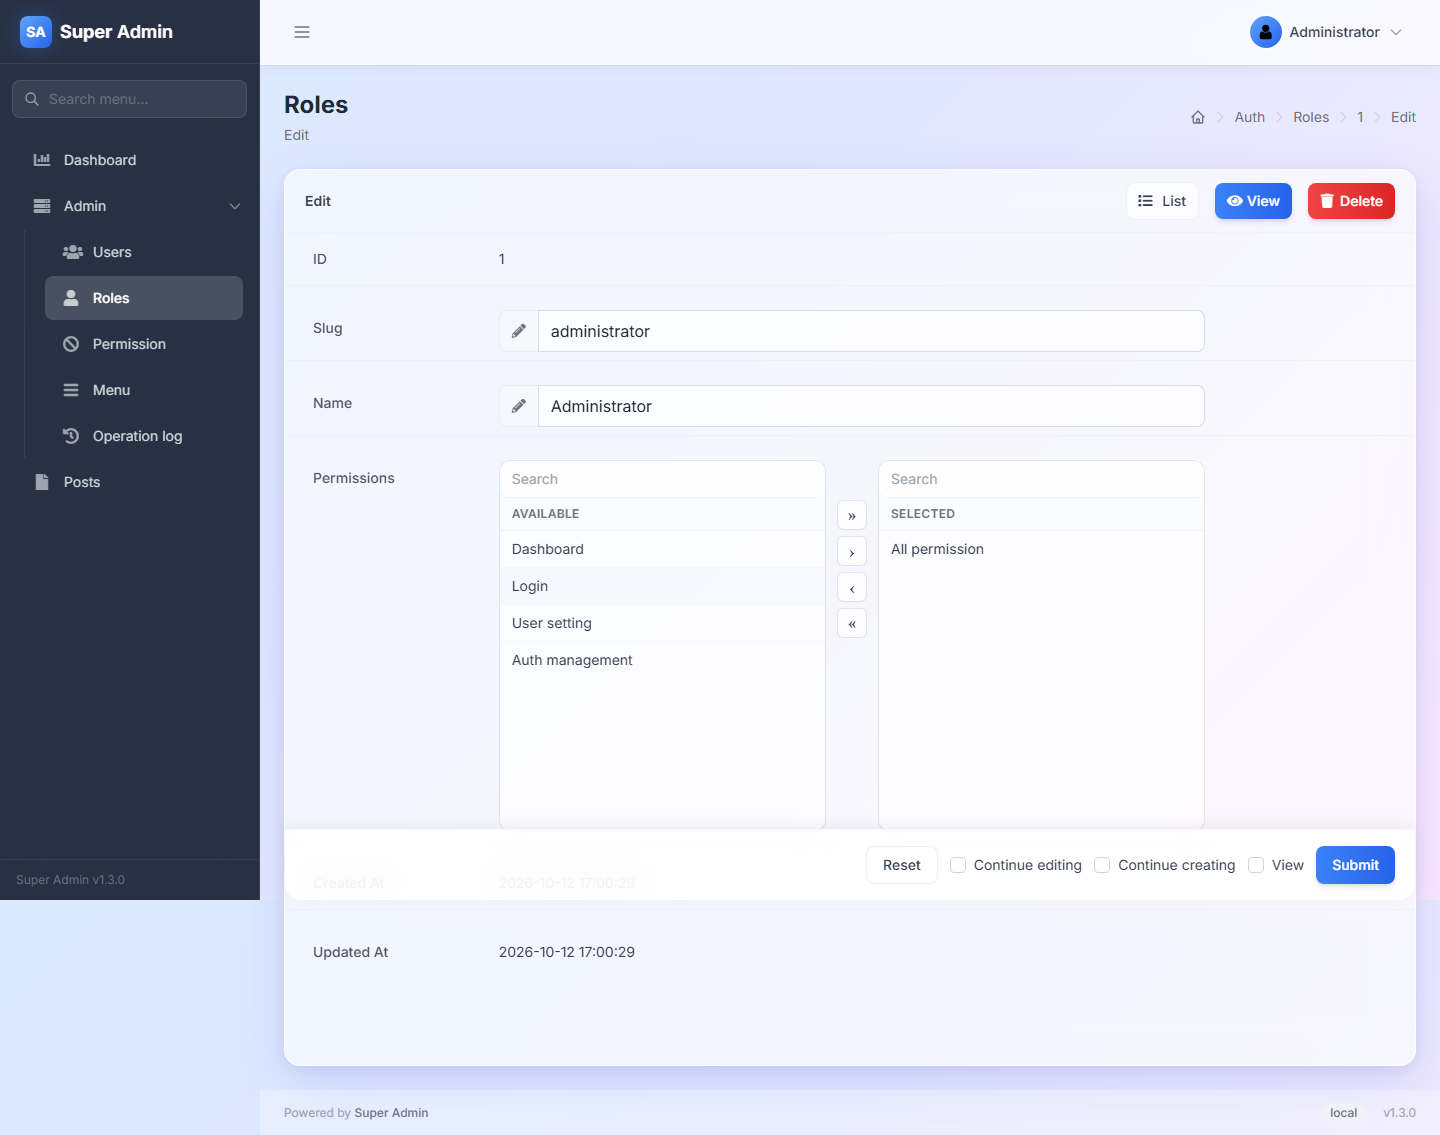
বিল্ট-ইন ম্যানেজমেন্ট পেজ
সাইডবারে Auth এর অধীনে থেকে এগুলো অ্যাক্সেস করুন:
- Users (
/admin/auth/users) - অ্যাডমিন অ্যাকাউন্ট ম্যানেজ করুন - Roles (
/admin/auth/roles) - রোল ম্যানেজ করুন - Permissions (
/admin/auth/permissions) - পারমিশন ম্যানেজ করুন - Menu (
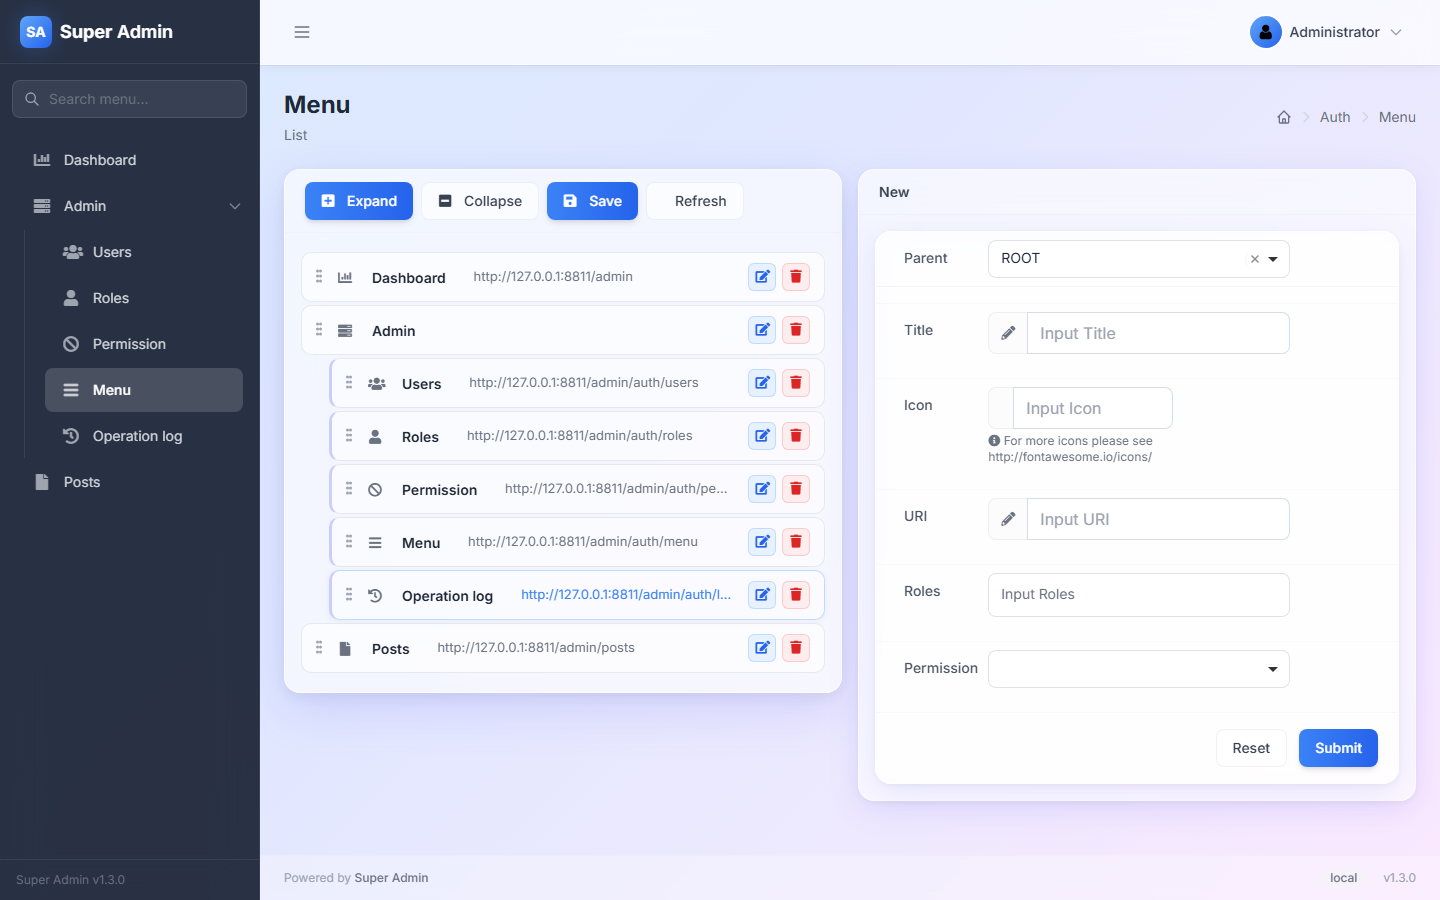
/admin/auth/menu) - সাইডবার মেনু ম্যানেজ করুন
রাউট পারমিশন
পারমিশন HTTP রাউটের সাথে বাউন্ড থাকে। একটি পারমিশন তৈরি করার সময়:
- একটি slug সেট করুন (যেমন,
manage-posts) - HTTP methods নির্বাচন করুন (GET, POST, PUT, DELETE, ইত্যাদি)
- path patterns লিখুন (যেমন,
/posts*)
/posts* পাথটি /admin/posts, /admin/posts/create ইত্যাদির সাথে ম্যাচ করে।
কোডে পারমিশন চেক করা
পারমিশন চেক
use SuperAdmin\Admin\Auth\Permission;

// Throws 403 if user doesn't have permission
Permission::check('manage-posts');
রোল চেক
// Throws 403 if user doesn't have role
Permission::allow('administrator');
ইউজার হেল্পার মেথড
// Get current admin user
$user = Admin::user();

// Check permission
if ($user->can('manage-posts')) {
    // Has permission
}

// Check role
if ($user->isRole('editor')) {
    // Has role
}

// Check multiple roles
if ($user->inRoles(['administrator', 'editor'])) {
    // Has one of these roles
}

// Check if administrator
if ($user->isAdministrator()) {
    // Is super admin
}
পারমিশন মিডলওয়্যার
রাউট গ্রুপে পারমিশন প্রয়োগ করুন:
রোল অনুমোদন করা
Route::group([
    'middleware' => 'admin.permission:allow,administrator,editor',
], function ($router) {
    $router->resource('posts', PostController::class);
});
রোল প্রত্যাখ্যান করা
Route::group([
    'middleware' => 'admin.permission:deny,guest',
], function ($router) {
    // ...
});
পারমিশন চেক করা
Route::group([
    'middleware' => 'admin.permission:check,manage-posts',
], function ($router) {
    $router->resource('posts', PostController::class);
});
কন্ট্রোলারে পারমিশন
class PostController extends AdminController
{
    public function index(Content $content)
    {
        Permission::check('view-posts');
        // ...
    }

    public function create(Content $content)
    {
        Permission::check('create-posts');
        // ...
    }
}
শর্তসাপেক্ষ UI এলিমেন্ট
// In grid
$grid->actions(function ($actions) {
    if (!Admin::user()->can('delete-posts')) {
        $actions->disableDelete();
    }
});

// In form
if (Admin::user()->can('manage-settings')) {
    $form->text('advanced_setting');
}
মেনু পারমিশন
config/admin.php তে menu_bind_permission এনাবল করা থাকলে, মেনু আইটেমগুলো শুধুমাত্র সংশ্লিষ্ট রোলযুক্ত ইউজারদের কাছে দৃশ্যমান হয়।
// config/admin.php
'menu_bind_permission' => true,
অপারেশন লগ
সমস্ত অ্যাডমিন অ্যাকশন admin_operation_log টেবিলে লগ করা হয়। config/admin.php তে কনফিগার করুন:
'operation_log' => [
    'enable' => true,
    'allowed_methods' => ['GET', 'HEAD', 'POST', 'PUT', 'DELETE'],
    'secret_fields' => ['password', 'password_confirmation'],
    'except' => [
        'admin/auth/logs*',  // Exclude log viewing from logging
    ],
],